
¿Quién guarda nuestros datos y qué hace con ellos? La nueva Ley de Protección de Datos y por qué su reglamentación nos afecta

Paraguay ya cuenta con una ley integral de protección de datos personales, pero su alcance real dependerá de una reglamentación que todavía no se ha socializado. ¿Qué cambia para las empresas cuando el consentimiento genérico deja de ser suficiente? ¿Qué alcance tendrá la nueva agencia de protección de datos y cómo convivirá con las autoridades que ya existen? ¿Quiénes deberían participar en la reglamentación durante el año que resta antes de la entrada en vigor?
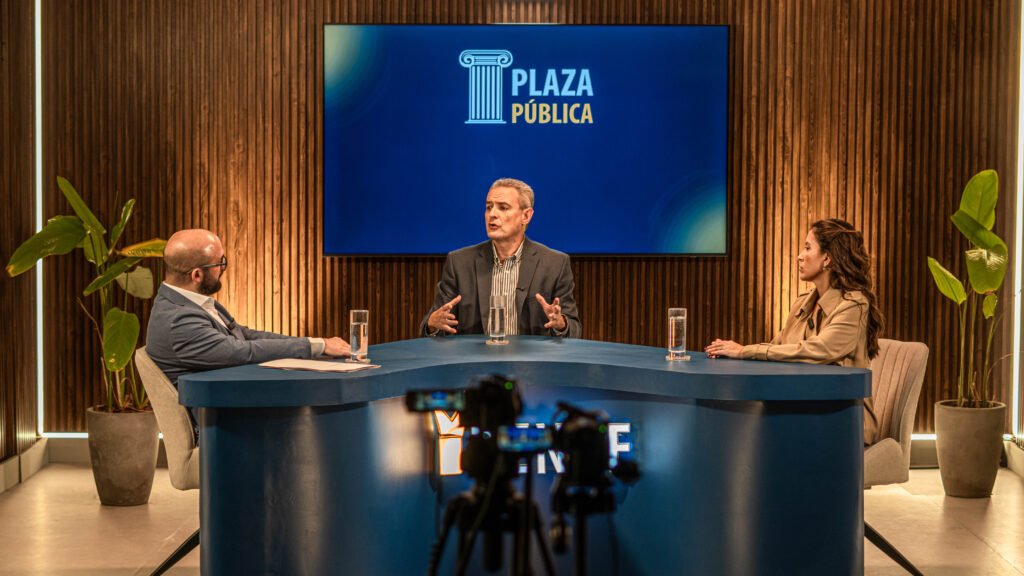
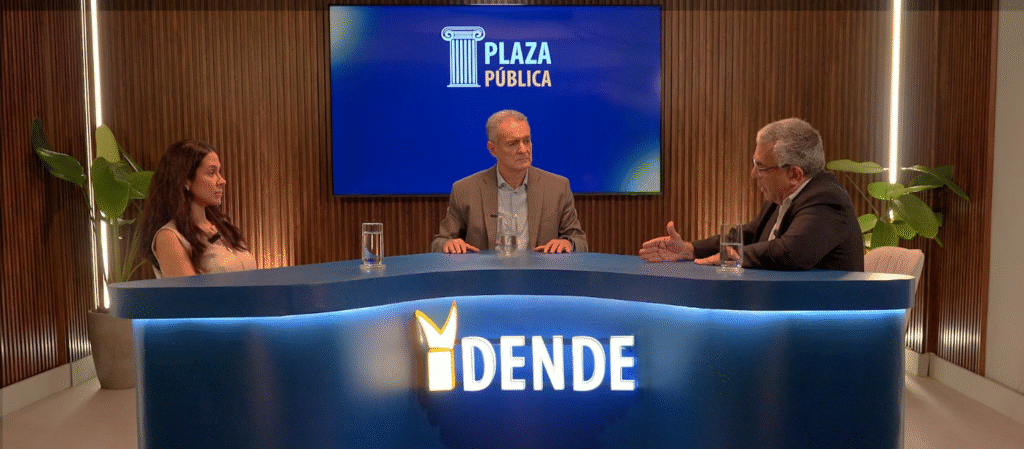
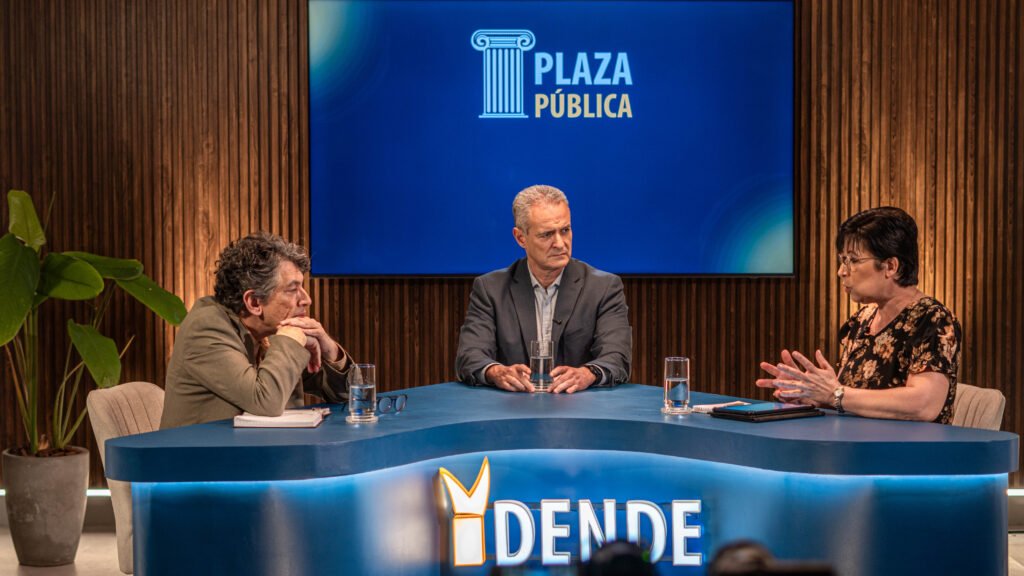
En este episodio de Plaza Pública, conducido por Yan Speranza, Paula Velilla —directora del Club Ejecutivo y presidenta de SIGESA (Sistema de Gestiones)— y Pablo Debuchy —abogado y socio de la firma Gross Brown y Asociados— analizaron el contenido de la Ley 7593 de Protección de Datos Personales, sus implicancias para el sector privado y los desafíos de su reglamentación.
Los datos personales como derecho y como activo económico
Se recordó que los datos son considerados desde hace más de dos décadas “el petróleo del siglo XXI”, con la particularidad de que provienen del fuero interno de cada persona y, por lo tanto, pertenecen a su titular. Se explicó que se considera dato toda información que permita identificar o hacer identificable a una persona, y que la Constitución Nacional reconoce el derecho a la intimidad personal y familiar y el derecho a informarse con información veraz y ecuánime. Como garantía de esos derechos se mencionó el hábeas data, que permite requerir judicialmente el acceso, la actualización, la rectificación o la supresión de datos. Se señaló además que el desarrollo de la inteligencia artificial, incluso en sus formas más avanzadas, sigue dependiendo de la captación y el procesamiento de grandes volúmenes de datos.
Antecedentes legislativos y un marco hasta ahora limitado
Se repasó la normativa previa: la Ley 1682 del año 2001, conocida como Informconf, que regulaba el acceso y tratamiento de datos en situaciones crediticias; la Ley 5830, conocida como “No Molestar”, que permite excluir un número telefónico de listas con fines publicitarios no autorizados; y la Ley 6534 de 2020, que derogó la primera y regula la protección de datos personales crediticios. Se indicó que, a falta de una ley más comprensiva, esta última funciona hoy como el marco general disponible. Se destacó que Paraguay figura entre los pocos países de la región, y del mundo, calificados como países con una normativa limitada en la materia, en un contexto en el que el Reglamento General de Protección de Datos de la Unión Europea, vigente desde 2018, constituye el principal paradigma internacional.
Qué cambia con la Ley 7593 y cuándo entra en vigor
Se explicó que la nueva ley fue promulgada en noviembre de 2025 y entrará en vigor el 27 de noviembre de 2027, tras un plazo de dos años que se considera habitual para normas transversales. Se detalló que, a diferencia de la ley crediticia, que se concentraba en un sector, la nueva norma abarca cualquier tratamiento de datos personales: los de clientes, pero también los de pacientes en el área de salud o los de colaboradores de cualquier empresa, de modo que prácticamente todo el país queda alcanzado. Se señaló que la norma pasa de unos 30 a unos 60 artículos, con un desarrollo más profundo y más acorde a estándares internacionales, y que reconoce las figuras de titular, responsable y encargado de los datos, de modo que una misma organización puede ocupar distintos roles según la operación.
Un consentimiento con finalidad, origen y plazo
Se explicó que el consentimiento deja de ocupar un lugar central como única base de legitimidad: la ley admite también el interés legítimo, la ejecución de un contrato o el cumplimiento de procedimientos legales, pero exige justificar el origen de los datos, su finalidad y el tiempo de conservación. Se detalló que ya no resulta suficiente un formulario preimpreso con un consentimiento genérico, y que agotada la finalidad para la cual el dato fue recabado este no puede utilizarse para otra, por ejemplo una campaña publicitaria o una llamada de validación. Se indicó que las empresas deberán contar con trazabilidad sobre cómo obtienen, conservan y transfieren la información, y que la ley prevé la figura de un oficial de cumplimiento de datos. Se agregó que el titular podrá reclamar, oponerse al uso de sus datos y recurrir a una instancia administrativa especializada.
Decisiones automatizadas e inteligencia artificial
Se abordó el caso de las decisiones tomadas mediante mecanismos automatizados, como el scoring crediticio que utiliza inteligencia artificial. Se aclaró que la ley no prohíbe ni restringe ese tratamiento, pero reconoce al titular el derecho a solicitar la revisión de la decisión: la entidad deberá confirmar que utilizó un mecanismo automatizado y explicar con qué datos y mediante qué camino llegó a esa conclusión. Se señaló que esta obligación convive con la protección del secreto comercial, lo que obliga a la reglamentación a equilibrar el derecho del titular a comprender la decisión con el derecho de la entidad a resguardar sus criterios de riesgo. Se recordaron además casos de derecho comparado en los que sesgos de género o de otro tipo en el análisis automatizado derivaron en demandas.
Las vulneraciones más frecuentes y las obligaciones para las empresas
Se mencionó que en Paraguay existe la venta de grandes bases de datos con información precisa sobre personas, incluidas bases de instituciones públicas, y que en otros países el debate se concentra en los sesgos de género, de clase social o raciales en procesos de contratación y en el acceso al crédito. Se señaló que, con la nueva ley, una entidad que solicite información que no guarde relación evidente con el servicio —por ejemplo, el colegio o el barrio de una persona al abrir una cuenta— deberá poder justificarlo ante la autoridad. Se advirtió que hoy no resulta exigible justificar el origen de los datos, que muchas organizaciones no están preparadas para los nuevos controles de almacenamiento, acceso y eliminación, y que la ley incorpora plazos acotados de rendición de cuentas y sanciones con consecuencias patrimoniales, en un esquema comparable al del oficial de cumplimiento exigido por SEPRELAD.
La agencia de protección de datos y la coexistencia de marcos
Se explicó que la ley crea una agencia de protección de datos personales dependiente del MITIC, con autonomía funcional y rango de dirección nacional. Se la comparó con otros países de la región, como Chile —que estrena nueva ley en diciembre—, Argentina y Brasil, donde en muchos casos estas agencias cuentan con autonomía e incluso autarquía. Se planteó que la independencia absoluta no es necesariamente la solución, sino que la entidad cuente con la robustez orgánica y presupuestaria suficiente para cumplir las numerosas funciones que se le asignan, y se mencionó que el Banco Central del Paraguay ya dispone de infraestructura y experiencia en datos crediticios. Se advirtió que la ley crediticia no se deroga y que convivirán el Banco Central, la SEDECO y la nueva agencia, lo que exige delimitar con claridad quién investiga y quién sanciona en cada caso. Se detalló además que la agencia tendrá un rol consultivo: sectores sensibles como banca, telecomunicaciones, seguros y salud deberán avanzar en autorregulación mediante guías de buenas prácticas, y los proyectos con efectos significativos sobre los datos, como campañas masivas o el tratamiento de datos de menores, deberán someter una evaluación de impacto a la agencia antes de ejecutarse.
La reglamentación y la propuesta de una mesa multisectorial
Se explicó que la reglamentación estará a cargo del Poder Ejecutivo, con liderazgo del MITIC, y que cerca de 48 artículos de la ley remiten a ella, por lo que los detalles prácticos se definirán en esa instancia. Se indicó que, a un año de la entrada en vigor, todavía no se ha socializado un primer borrador ni se conoce una convocatoria formal a los sectores involucrados. Se planteó la conveniencia de una mesa multisectorial con participación de gremios, empresas, sector público y sociedad civil, que permita co-crear una reglamentación gradual, con previsión de excepciones y de mecanismos de defensa para las partes, y evitar la adopción mecánica de modelos de otros países que respondan a mercados distintos.
Datos personales y acceso a la información pública
Se abordó la discusión sobre el artículo 24 y su posible incidencia sobre la Ley 5282 de acceso a la información pública, del año 2014. Se señaló que la ley debe ser lo suficientemente amplia para cubrir múltiples escenarios y que no regula ese punto con detalle: reconoce que los datos personales contenidos en bases públicas están dentro de su ámbito de aplicación, remite a la primacía del interés general y establece que los titulares conservan sus derechos aun cuando los datos provengan de fuentes públicas. Se indicó que su alcance dependerá de la interpretación y de la reglamentación.
El episodio permitió describir una ley que amplía de manera significativa las responsabilidades de empresas de todos los rubros en materia de datos personales y crea una autoridad de aplicación con funciones de control, consulta y regulación. A partir del análisis de los invitados, se concluyó que el equilibrio entre la protección de un derecho constitucional y la continuidad de la actividad económica se definirá en la reglamentación, por lo que el año que resta antes de noviembre de 2027 resulta determinante para su diseño, con una participación amplia de los sectores involucrados.



Respuestas